E-Mails landen im Spam? SPF, DKIM & DMARC verständlich erklärt
Sie schicken ein Angebot, eine Rechnung oder eine Terminbestätigung – und der Kunde findet die E-Mail erst Tage später im Spam. Für kleine Unternehmen ist das kein Technikproblem am Rand, sondern verlorenes Vertrauen und verlorenes Geld. Meist liegt es nicht am Text allein, sondern an fehlender oder falscher E-Mail-Authentifizierung.
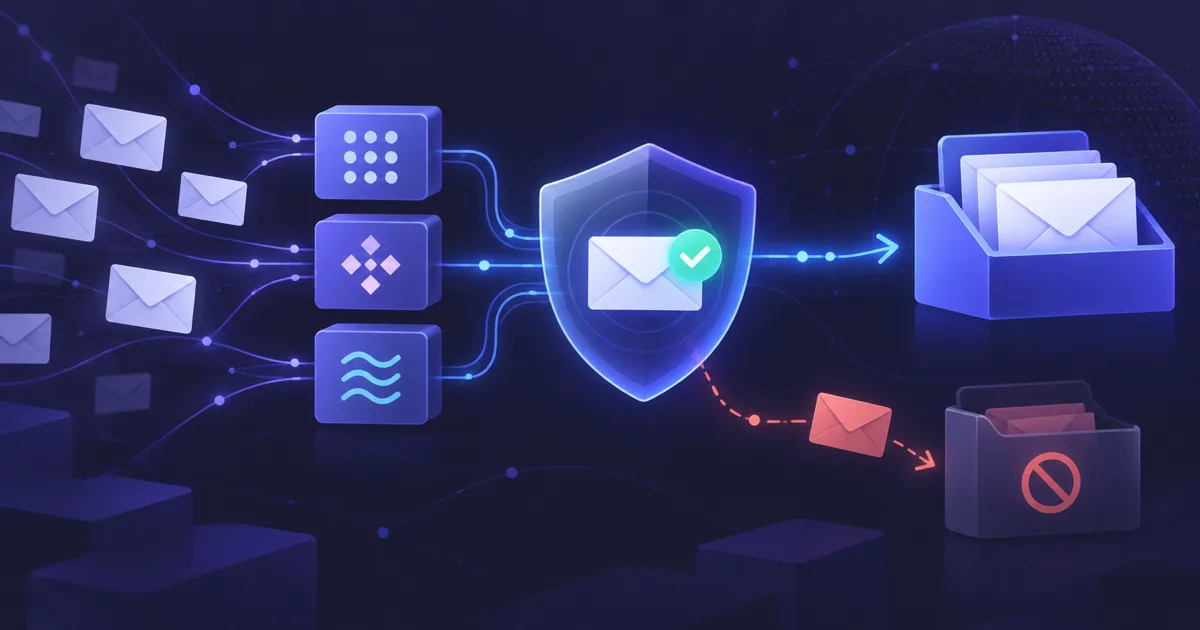
Warum landen geschäftliche E-Mails überhaupt im Spam?
Mailanbieter wie Gmail, Outlook oder GMX bewerten jede eingehende Nachricht. Dabei geht es nicht nur um Wörter wie „kostenlos“ oder um Anhänge. Entscheidend ist auch, ob der Absender technisch glaubwürdig ist: Darf dieser Server wirklich im Namen Ihrer Domain senden? Wurde die Nachricht unterwegs verändert? Gibt es eine Richtlinie, was bei gefälschten Mails passieren soll?
Seit Februar 2024 sind die Anforderungen spürbar strenger. Google verlangt für alle Absender an Gmail mindestens SPF oder DKIM; wer mehr als 5.000 Nachrichten pro Tag an Gmail sendet, braucht SPF, DKIM und DMARC, dazu gültige Forward- und Reverse-DNS-Einträge, TLS und eine niedrige Spamrate unter 0,3 %. Auch kleine Firmen, die weit unter diesen Mengen liegen, profitieren davon: sauber authentifizierte Mails werden seltener abgelehnt oder als Spam markiert.
- typische Symptome: Angebote kommen nicht an, Formularantworten fehlen, Rechnungen landen im Spam
- häufige Ursachen: neue Domain, fehlende DNS-Einträge, falsch eingebundene Newsletter-Tools
- wichtig: Zustellbarkeit ist ein Zusammenspiel aus Technik, Inhalt und Absender-Reputation
Was ist SPF – und was gehört in den SPF-Eintrag?
SPF steht für Sender Policy Framework. Einfach gesagt: In Ihrer DNS-Zone steht eine Liste, welche Server E-Mails für Ihre Domain versenden dürfen. Wenn Sie Google Workspace, Microsoft 365, Plesk-Mail, ein CRM und ein Newsletter-Tool nutzen, müssen diese legitimen Sender in einem SPF-Eintrag berücksichtigt werden.
Der häufigste Fehler ist nicht ein fehlender SPF-Eintrag, sondern mehrere konkurrierende Einträge. Das BSI weist ausdrücklich darauf hin: SPF, DKIM und DMARC sollten jeweils nur mit dem vorgesehenen Eintrag pro Domain vorkommen; mehrere SPF-Zeilen werden nicht einfach „zusammengezählt“. Korrekt ist ein einziger SPF-Record, der die benötigten include-Mechanismen und IPs sauber zusammenführt. Dazu kommt eine technische Grenze: SPF darf bei der Prüfung maximal 10 DNS-Lookups auslösen. Zu viele verschachtelte Dienste können den Eintrag ungültig machen.
- prüfen: Gibt es genau einen TXT-Record, der mit v=spf1 beginnt?
- alle echten Sender aufnehmen: Mailbox, Website-Formular, CRM, Newsletter, Rechnungstool
- nicht blind kopieren: Anbieter-Anleitungen müssen in den bestehenden SPF-Record integriert werden
- am Ende eher -all oder ~all bewusst wählen, nicht zufällig übernehmen
Was macht DKIM anders als SPF?
DKIM bedeutet DomainKeys Identified Mail. Dabei signiert der sendende Maildienst jede Nachricht kryptografisch. Der öffentliche Schlüssel liegt als DNS-Eintrag unter einem sogenannten Selector, zum Beispiel google._domainkey oder selector1._domainkey. Der Empfänger kann prüfen, ob die Signatur zur Domain passt und ob die Nachricht unterwegs verändert wurde.
DKIM ist besonders wichtig, weil SPF bei Weiterleitungen brechen kann: Die E-Mail kommt dann technisch von einem anderen Server, obwohl sie ursprünglich korrekt war. Eine gültige DKIM-Signatur bleibt dagegen oft erhalten. Google verlangt für persönliche Gmail-Empfänger eine DKIM-Schlüssellänge von mindestens 1024 Bit und empfiehlt 2048 Bit, wenn der Anbieter das unterstützt. Für kleine Unternehmen heißt das praktisch: DKIM im Mailkonto aktivieren, DNS-Eintrag setzen, nach einigen Stunden testen und nicht vergessen, auch Newsletter- oder CRM-Systeme mit eigener DKIM-Authentifizierung einzurichten.
- DKIM pro sendendem Dienst aktivieren, nicht nur bei der Haupt-Mailbox
- 2048-Bit-Schlüssel nutzen, wenn möglich
- nach Domainumzug oder Anbieterwechsel DKIM neu prüfen
- alte, ungenutzte Selector-Einträge entfernen, wenn der Dienst nicht mehr genutzt wird
Warum braucht man DMARC zusätzlich?
DMARC baut auf SPF und DKIM auf. Es sagt empfangenden Servern, was passieren soll, wenn eine E-Mail die Authentifizierung nicht besteht oder nicht zur sichtbaren Absenderdomain passt. Die Richtlinie kann weich starten: p=none bedeutet beobachten, p=quarantine bedeutet eher Spamverdacht, p=reject bedeutet ablehnen. Für viele kleine Unternehmen ist ein vorsichtiger Start mit p=none sinnvoll, weil man zuerst sehen will, welche Systeme im Namen der Domain senden.
Der entscheidende Begriff ist Alignment: Die sichtbare From-Domain muss zur SPF- oder DKIM-authentifizierten Domain passen. Genau das verlangen große Mailanbieter inzwischen stärker. DMARC-Reports helfen, legitime Absender zu erkennen und Missbrauch aufzudecken. Sie sind technisch etwas trocken, aber für eine saubere Umstellung sehr nützlich. Wer keine Reports auswerten will, sollte zumindest mit dem Hosting- oder Website-Dienstleister klären, welche Versandquellen existieren.
- Start: _dmarc.ihredomain.de als TXT mit v=DMARC1; p=none; rua=mailto:...
- nach Beobachtung: Newsletter, Shop, Formular und Rechnungstool korrigieren
- später verschärfen: erst quarantine, dann reject – aber nicht ohne Tests
- wichtig: DMARC schützt auch vor Spoofing Ihrer Domain
Welche Rolle spielen Website-Formulare, Newsletter und Rechnungs-Tools?
Viele Zustellprobleme entstehen nicht im normalen Postfach, sondern bei Zusatzsystemen. Ein Kontaktformular sendet über den Webserver, das Newsletter-Tool nutzt eigene Server, Lexoffice oder ein CRM verschickt Rechnungen und Angebote. Wenn diese Dienste als absender@ihredomain.de auftreten, aber nicht in SPF und DKIM legitimiert sind, wirkt die Mail für Empfänger verdächtig.
Die saubere Lösung ist nicht, überall denselben SMTP-Zugang zu teilen. Besser ist pro System eine klare Versandart: Website-Formulare über einen authentifizierten SMTP-Account oder einen transaktionalen Maildienst, Newsletter mit eigener Domain-Authentifizierung, Rechnungs-Tools mit den vom Anbieter vorgegebenen DNS-Einträgen. In unseren Website-Abos prüfen wir solche Grundlagen typischerweise mit, weil eine schöne Website wenig bringt, wenn die Anfragebestätigung danach im Spam verschwindet.
- Formular-Absender nicht auf die Kundenadresse setzen, sondern auf eine eigene Domain-Adresse
- Reply-To darf die Kundenadresse enthalten, From besser nicht
- Newsletter nie über die normale info@-Mailbox verschicken
- nach jedem neuen Tool DNS und Testmail prüfen
Wie prüfen kleine Unternehmen ihre E-Mail-Zustellbarkeit praktisch?
Starten Sie pragmatisch. Schicken Sie Testmails an Gmail, Outlook und eine eigene Adresse, prüfen Sie die Kopfzeilen und nutzen Sie öffentliche SPF-, DKIM- und DMARC-Checker. Wichtig ist nicht nur „grün“ bei einem Tool, sondern die Frage: Bestehen echte Mails aus allen Systemen? Also aus dem Postfach, vom Kontaktformular, aus dem Newsletter-Tool und aus dem Rechnungssystem.
Parallel gehört die geschäftliche E-Mail-Signatur auf den Prüfstand. IHKs weisen darauf hin, dass Geschäftsbriefe auch per E-Mail bestimmte Pflichtangaben enthalten können, insbesondere bei eingetragenen Unternehmen. Das verbessert nicht direkt SPF oder DKIM, wirkt aber seriös und vermeidet unnötige rechtliche Baustellen. Technisch sollte außerdem die Website-Domain selbst authentifiziert sein; Google empfiehlt ausdrücklich, E-Mail-Authentifizierung für die Domain einzurichten, auf der Ihre öffentliche Website liegt.
- 1. DNS prüfen: SPF, DKIM, DMARC vorhanden und ohne Dopplungen?
- 2. echte Testmails aus allen Systemen senden
- 3. Header ansehen: spf=pass, dkim=pass, dmarc=pass?
- 4. Spamrate und Beschwerden niedrig halten, keine gekauften Verteiler nutzen
- 5. nach Domain-, Hosting- oder Toolwechsel erneut testen
Wann lohnt sich Hilfe vom Dienstleister?
Wenn Sie nur eine Domain, ein Postfach und keine Zusatztools haben, ist die Einrichtung oft in unter einer Stunde erledigt. Sobald mehrere Dienste beteiligt sind, wird es fehleranfällig: ein falsches Leerzeichen, ein zweiter SPF-Eintrag oder ein vergessener DKIM-Selector reicht. Das BSI nennt Tippfehler, Anführungszeichen und Mehrfacheinträge ausdrücklich als häufige Konfigurationsfehler.
Für kleine Unternehmen ist deshalb eine klare Zuständigkeit sinnvoll. Wer betreut DNS, Hosting, Website-Formulare und Maildienste? In einem betreuten Setup – etwa mit Website, Hosting und Pflege im Abo – lassen sich Änderungen dokumentieren und nach jedem neuen Tool testen. Das ist weniger spektakulär als ein Redesign, spart aber im Alltag sehr viel Ärger.
Häufige Fragen
Brauche ich SPF, DKIM und DMARC wirklich als kleines Unternehmen?
+Warum reicht SPF allein nicht aus?
+Kann ich mehrere SPF-Einträge haben?
+Welche DMARC-Policy soll ich zuerst setzen?
+Muss auch mein Kontaktformular authentifiziert senden?
+Website im Abo — ab 79 €/Monat
Individuelles Webdesign, Hosting in Deutschland, Wartung und persönlicher Support in einer monatlichen Pauschale.
Kostenlose Erstberatung sichern